銀行が「あえて止める」時代へ AIサイバー攻撃で金融サービス「1カ月停止」もあり得る理由と、私たちの備え
金融機関が全面的に停止する可能性が出てきた。備えを万全に。
銀行のシステムは止まらないもの。多くの人がそう考えてきましたし、銀行自身も「1秒たりとも止めない」ことを誇りにしてきました。ところが2026年11月、その前提を揺さぶる発言が報じられました。
日本経済新聞のインタビューで、金融分野のサイバー対策を話し合う官民連携会議の作業部会で座長を務める寺井理氏(みずほフィナンシャルグループ常務執行役員)が、サイバー防御のために金融サービスを能動的に停止する考え方について「鉄道の計画運休に近い」と述べ、停止期間は「2〜3週間や1カ月に及ぶ可能性もゼロではない」と語ったのです。
背景には、人工知能(AI)を使って高度化したサイバー攻撃の急増があります。2026年秋には、中国で開発されたAI侵入テストツール「ARTEX(アルテックス)」の痕跡を伴う攻撃が韓国の金融機関と日本企業を相次いで襲いました。攻撃側がAIで「量」と「効率」を手に入れた結果、守る側は「止めないこと」よりも「致命傷を負わないこと」を優先せざるを得なくなりつつあります。
この記事では、寺井氏の発言を手がかりに、なぜ金融機関が「あえて止める」選択肢を持つようになったのか、AIはサイバー攻撃の何を変えたのか、勘定系システムは本当に安全なのか、経営者と私たち利用者はそれぞれ何をすべきなのかを、最新のデータと事例をもとに詳しく整理します。
1. 何が報じられたのか。寺井座長インタビューの要点
まず、日経新聞が2026年11月9日に掲載したインタビューの要点を確認しておきます。シリーズ「急増不正アクセス 識者に聞く」の第1回で、聞き手は石崎開記者です。
寺井理氏は1993年に東京外国語大学外国語学部を卒業し、興銀情報開発センター(現在はみずほ銀行)に入社しました。野村総合研究所などを経て、2024年にみずほフィナンシャルグループの執行役員に就任しています。2026年5月からは、金融庁が事務局を務めるサイバー対策官民連携会議の作業部会で座長を務めています。システムの現場と経営の両方を知る人物の発言だからこそ、重みがあります。
インタビューの論点は、大きく次の5つに整理できます。
-
AIはサイバー攻撃の「量」を増やし、攻撃に必要な「技術水準」を下げた
-
攻撃者は「金融機関だから」ではなく「個人情報を持ちながら対策が手薄なところ」を狙う
-
勘定系システムへの攻撃リスクはゼロではないが、まず狙われるのはネットに近いシステム
-
サービスを止めないためにパッチを当てないことは、かえって大きなリスクになり得る。停止は2〜3週間から1カ月に及ぶ可能性もある
-
経営者はリスク許容を自ら判断し、利用者は実店舗を含む複数の銀行口座で分散するのが有効
以下、この5点を順番に掘り下げていきます。
2. AIはサイバー攻撃の何を変えたのか
2-1. 「24時間働く攻撃者」と「下がった参入障壁」
寺井氏は、AIがもたらした問題を「大きく2つ」と整理しています。
1つ目は攻撃の量です。人間の攻撃者は眠り、休み、ミスをします。ところがAIは24時間、休まずにスキャンと試行を繰り返すことができます。守る側が夜間や休日に手薄になる時間帯を、AIは疲れ知らずに突いてきます。
2つ目は、攻撃者に求められる技術水準が下がったことです。これまで高度な技能を持つ一部のハッカーにしかできなかった攻撃の一部を、AIが代わりにこなせるようになりました。その結果、寺井氏が指摘するように「見逃されてきた脆弱性まで狙われる可能性」が出てきています。
この2つが組み合わさると、何が起きるでしょうか。以前は「腕の良い攻撃者が、狙う価値の高い相手に、時間をかけて」攻撃していました。いまは「そこそこの攻撃者が、AIを使って、大量の相手を、同時並行で」攻撃できます。守る側から見れば、攻撃の頻度も範囲も一気に広がったことになります。
2-2. ARTEXとは何か。本来は「守るための道具」
インタビューの冒頭で言及された「ARTEX(アルテックス)」は、中国で開発されたオープンソースの自律型侵入テスト(ペネトレーションテスト)ツールです。報道によれば、ARTEX自体が独自のAIモデルを持つのではなく、外部の大規模言語モデル(LLM)と接続し、AIエージェントが対象システムを調べ、脆弱性を探し、侵入経路を分析し、各種のセキュリティーツールを実行する仕組みです。
侵入テストツールは本来、企業が自社のシステムの弱点を見つけて塞ぐための「守る側の道具」です。健康診断の機械のようなもので、自分の体を調べるために使えば役に立ちますが、他人の家の鍵を勝手に調べるために使えば犯罪の道具になります。ARTEXは、その「健康診断の機械」がAIで自動化され、しかも誰でも入手できる形で公開されていたという点に問題の根があります。
2-3. 韓国では金融機関16社、日本では約80社が標的に
報道を整理すると、2026年秋に確認された被害は次のとおりです。
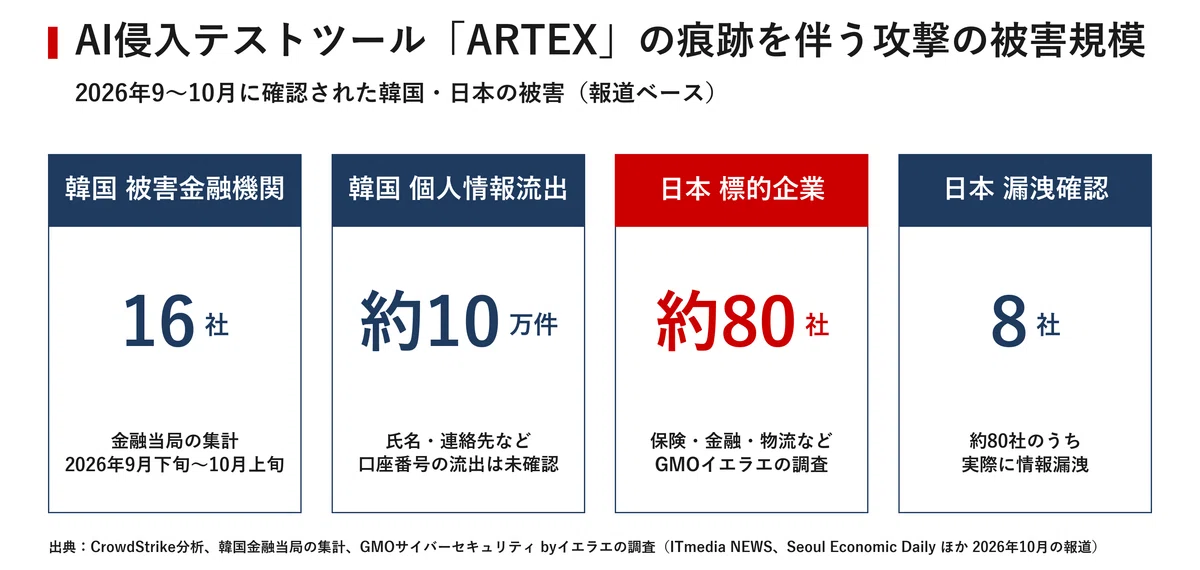
韓国では、2026年9月下旬から10月上旬にかけて金融機関を狙った攻撃が発生しました。米セキュリティー大手クラウドストライクの分析では、攻撃者はARTEXをLLMと組み合わせて使っていたと報告されています。韓国の金融当局の集計として報じられた被害は、金融機関16社、個人情報約10万件の流出です。流出したのは氏名や連絡先などで、口座番号やカード番号の流出は確認されていないと報じられています。
日本では、GMOサイバーセキュリティ byイエラエが、2026年9月18日から10月18日までの攻撃に使われた海外サーバー6台を調べ、すべてでARTEXの実行痕跡を確認したと報じられました。同社の説明では、保険、金融、物流などの企業を含む約80社が標的となり、そのうち8社で実際に情報漏洩が確認されています。
ただし、注意すべき点もあります。韓国の一部報道は、攻撃者のインフラ上でARTEXの痕跡が見つかったことと、実際の攻撃でARTEXが直接使われたことは分けて考える必要があると指摘しています。日韓の事件が同一の攻撃者によるものかも確定していません。寺井氏自身も、ARTEXのような特定のツールが日本への攻撃に使われているかについては「コメントしにくい」と慎重な言い方をしています。
それでも、寺井氏の次の指摘は重要です。日本でも「金融機関だから狙う」というより、個人情報を持ちながら対策が手薄なところを探し、AIを使って効率的に攻撃する動きが出ているというのです。攻撃者は「価値の高い標的」ではなく「入りやすい標的」を、AIで大量に探しているということです。
2-4. 数字で見る、日本のサイバー被害の現在地
AIの悪用が話題になる前から、日本の金融・企業を取り巻くサイバー被害はすでに深刻な水準にありました。2025年の主な数字を確認しておきます。
警察庁が把握したランサムウェア(身代金要求型ウイルス)の被害報告は、2025年に226件でした。上半期116件、下半期110件と高水準が続いています。被害企業・団体の内訳は中小企業143件、大企業64件、その他の団体等19件です。データを暗号化するだけでなく、盗んだ情報を公開すると脅す「二重恐喝」の手口は、手口を確認できた153件のうち136件、88.9%で使われていました。データを暗号化せず、盗むだけで金銭を要求する「ノーウェアランサム」も17件確認されています。
金融分野では、2025年に証券口座の乗っ取りが社会問題になりました。報道によれば、2025年の証券口座への不正アクセスは1万7,668件、不正取引は9,824件、不正な売買額は約7,408億円に達しています。インターネットバンキングの不正送金も、2025年に4,747件、約104億円と前年の約1.2倍に増え、その約9割がフィッシングによるものでした。
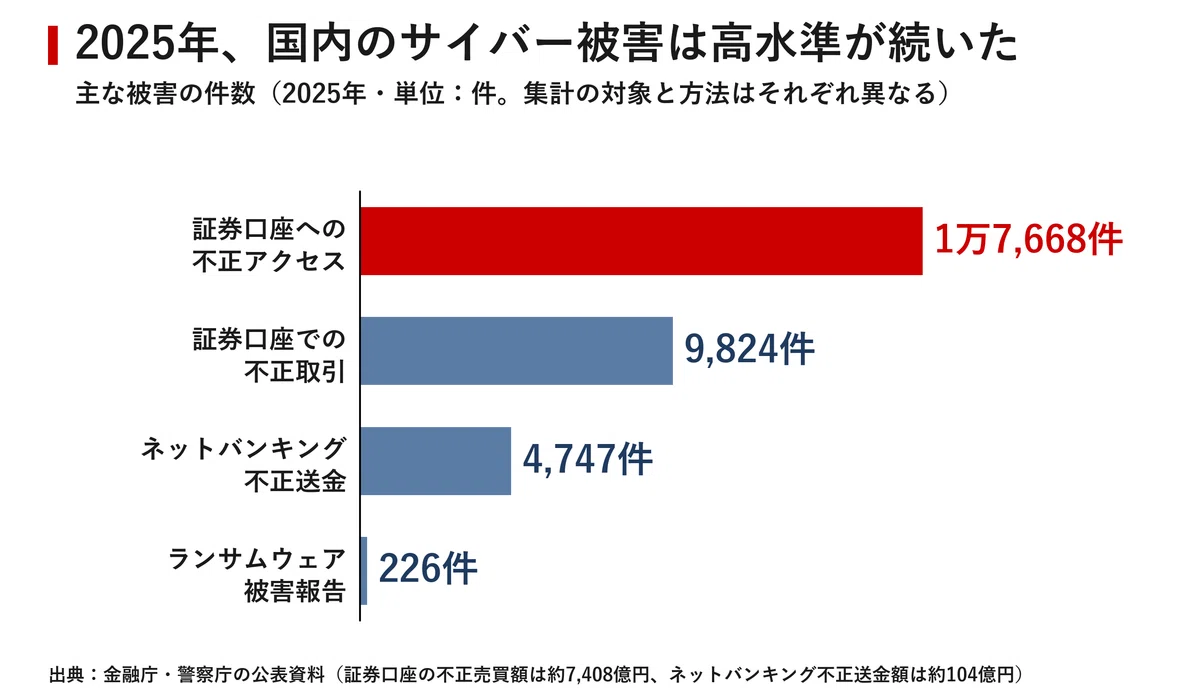
これらの数字はそれぞれ集計の対象や方法が異なるため、単純に横並びで比較することはできません。ただ、全体として言えるのは、AIによる攻撃の効率化は「ゼロから問題が生まれた」のではなく、「すでに大きかった問題に、さらにアクセルを踏ませている」ということです。
3. 勘定系システムは本当に安全なのか
3-1. 「完全に切り離されたシステム」はほとんどない
銀行の心臓部にあたるのが「勘定系システム」です。預金の残高を管理し、振込や引き出しを処理する、銀行業務の根幹を担うシステムです。ここが止まれば、お金の出し入れそのものができなくなります。
寺井氏は、勘定系に攻撃が及ぶ可能性について「リスクはゼロではない」と答えています。理由は明快です。完全に外部と切り離されて動くシステムはほとんどなく、勘定系もATM、ネットバンキング、店頭など様々なチャネルとつながっているからです。お客さまがスマートフォンから振り込めるということは、裏を返せば、スマートフォンの向こう側にある勘定系まで、どこかで道がつながっているということです。
3-2. 攻撃者が最初に狙うのは「ネットに近いところ」
一方で寺井氏は、攻撃される可能性が高いのは「まずネットに近いシステム」だとも述べています。攻撃者も、銀行の勘定系が厳重に守られていることは分かっています。顧客情報が目的なら、わざわざ一番固い扉をこじ開けようとはせず、メール配信サービスのような侵入しやすいところを狙うというのです。
これは、ここ数年の国内の情報漏洩事件の多くとも符合します。漏洩の入り口になるのは、本体のシステムではなく、委託先のサーバー、キャンペーン用のウェブサイト、会員向けのメール配信、問い合わせフォームなど、「本業の周辺」にあるシステムであることが少なくありません。こうした周辺システムは、本体ほど予算も人手もかけられていないことが多く、AIで大量に弱点を探す攻撃者にとっては格好の標的になります。
3-3. 「玄関から金庫まで一直線」にしない。多層防御という考え方
では、どう守るのか。寺井氏が強調するのは「ネットワークをきちんと分離すること」です。たとえとして挙げたのが家の構造でした。家なら、玄関から入った人がそのまま金庫まで到達できる状態ではいけない。途中にいくつも鍵をかける必要がある。周辺から侵入されても、重要なシステムまで到達できない構造にすることが重要だ、という説明です。
これは専門用語で「多層防御」や「ネットワークのセグメント化」と呼ばれる考え方です。1枚の厚い壁ですべてを守るのではなく、何枚もの壁と扉を重ねて、どこか1枚を破られても次の壁で食い止める。最近では「ゼロトラスト」という言葉もよく使われます。これは「社内ネットワークの内側にいるから安全」とは考えず、すべてのアクセスを毎回確かめるという発想です。
金融庁も、日本銀行と連名で金融機関に対し、経営層の直接関与の下で短期的な対策を進めるよう要請しています。公表されている論点には、優先的に守るべきサービスやITシステムの特定、脆弱性情報の迅速な把握とパッチ適用、多層防御、監視や訓練の高度化などが含まれています。寺井氏の発言は、この官民の議論の方向性をそのまま映したものだと言えます。
4. 「止めない」から「あえて止める」へ。金融の常識が変わる
4-1. 鉄道の計画運休と同じ発想
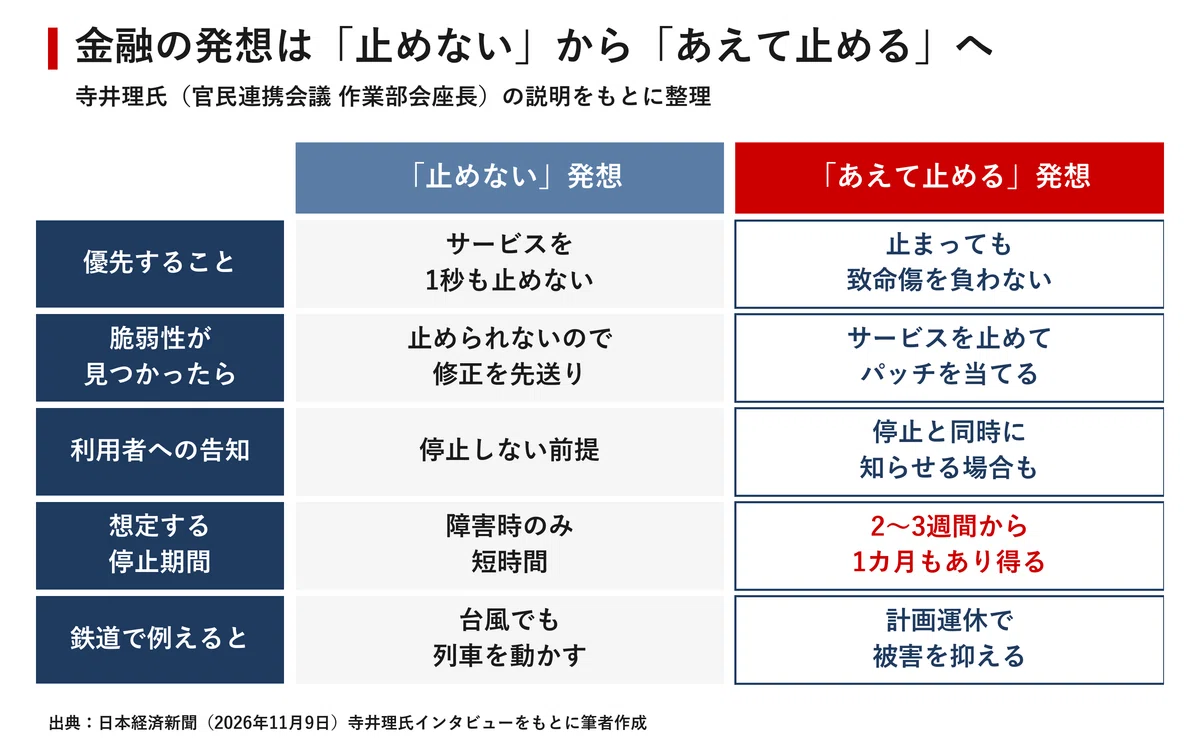
インタビューで最も注目を集めたのが、サービスを能動的に停止するという考え方です。聞き手が「金融機関はこれまでシステムを止めないことを重視してきた」と問いかけたのに対し、寺井氏は「考え方は変わってきた」と答え、鉄道の計画運休を例に挙げました。
かつて鉄道会社は、台風が来てもできるだけ列車を動かそうとしていました。しかし、途中で運転を見合わせれば、駅や車内に大勢の人が取り残され、帰宅困難などの大きな被害が生じます。そこで、台風の接近が予想される段階であらかじめ運休を決め、早めに告知して被害を抑える「計画運休」が定着しました。いまでは、大型台風の前日に計画運休が発表されることは、多くの人にとって当たり前の光景になっています。
寺井氏は、金融でも同じことが起きていると言います。サービスを止めないためにパッチ(修正プログラム)を当てなければ、かえって大きなリスクになり得る、というのです。脆弱性が見つかったのに「止められないから」と修正を先送りすれば、その間に攻撃者に侵入され、情報漏洩や長期のシステム停止という、はるかに大きな被害を招きかねません。
4-2. すでに始まっている「予防的停止」
この「あえて止める」は、すでに現実に起きています。2026年10月には、ウェブシステムで広く使われているプログラム言語PHPに重大な脆弱性が見つかったことを受けて、複数の金融機関がサービスを予防的に一時停止しました。
報道によれば、三菱UFJ銀行がインターネットバンキングの一部取引を一時停止したほか、北洋銀行がウェブ経由のカード申込み、八十二長野銀行が一部サービス、福岡銀行が来店予約サービスを停止しました。静岡銀行もネットバンクのアプリなどを一時停止し、10月22日に再開したと報じられています。報道の時点で、これらの金融機関で不正アクセスの被害は確認されておらず、銀行間の決済システムへの影響も確認されていません。
これはまさに、寺井氏の言う「計画運休」の金融版です。実際に被害が出る前に、弱点が見つかった扉をいったん閉めて、修理してから開け直す。利用者にとっては不便ですが、被害が出てから止まるよりも、はるかに小さな影響で済みます。
4-3. 告知のジレンマ。事前に知らせれば攻撃者にも知られる
ただし、鉄道の計画運休と金融の予防的停止には、決定的な違いが1つあります。それは「告知」の扱いです。
台風は、運休を事前に知らせても進路を変えません。ところがサイバー攻撃の相手は、人間(とAI)です。寺井氏は、顧客には余裕を持ってサービス停止を知らせる方がいいとしながらも、事前に伝えると攻撃者も「ここに脆弱性がある」と分かってしまう、難しい問題だと指摘しています。そのため、停止と同時に利用者に知らせる対応もあり得るとしています。
これは利用者にとって大切なポイントです。つまり、将来の予防的停止は「前日にお知らせが来る」とは限らず、「ある朝、突然アプリが使えなくなり、同時にお知らせが出る」形になる可能性があるということです。計画運休のように前もって準備する時間がない前提で、日ごろから備えておく必要があります。
4-4. 停止期間は「半日や数日」で済むとは限らない
さらに寺井氏は、停止期間について「すべてが半日や数日で済むわけではない。2〜3週間や1カ月に及ぶ可能性もゼロではない」と述べています。これは、金融機関の幹部の発言としてはかなり踏み込んだものです。
なぜ、そんなに長くかかり得るのでしょうか。理由はいくつか考えられます。脆弱性を塞ぐだけでなく、すでに侵入されていないかを調べる必要があること。修正プログラムを当てたあと、ほかの機能に不具合が出ないかを入念に試験する必要があること。銀行のシステムは多くの外部システムとつながっているため、1か所の修正が連鎖的にほかの修正を求めることなどです。
実際、国内外では、サイバー攻撃を受けた企業が数週間から数カ月にわたってサービスを止めた例が相次いでいます。
2023年7月には、名古屋港のコンテナターミナルのシステムがランサムウェアに感染し、港湾業務が約3日間にわたって大きく滞りました。2024年6月には、KADOKAWAがサイバー攻撃を受け、ニコニコ動画などのサービスが約2カ月停止し、同社は約36億円の特別損失を計上したと報じられています。
2025年には大型の事例がさらに続きました。英国の自動車大手ジャガー・ランドローバーは、サイバー攻撃で生産が約5〜6週間止まりました。同社は四半期で1億9,600万ポンドのサイバー関連費用を計上し、英国のサイバー・モニタリング・センターは、取引先などを含む英国経済への影響を約19億ポンドと推計しています。
国内では、2025年9月29日にアサヒグループホールディングスがランサムウェア攻撃を受け、受注・出荷システムが停止しました。手作業での受注・出荷でしのぎながら、アサヒビールやアサヒ飲料がシステムでの受注・出荷を再開したのは12月3日で、システム停止は約2カ月に及びました。決算発表も延期されています。
同じく2025年10月19日には、アスクルがランサムウェア被害を受け、「ASKUL」「ソロエルアリーナ」「LOHACO」の受注を停止しました。EC受注の再開は、ソロエルアリーナが11月中旬、ASKULが12月初旬、LOHACOが2026年1月中旬と段階的で、最も長いLOHACOは約3カ月かかりました。同社は2025年6〜11月期に52億円の特別損失を計上しています。
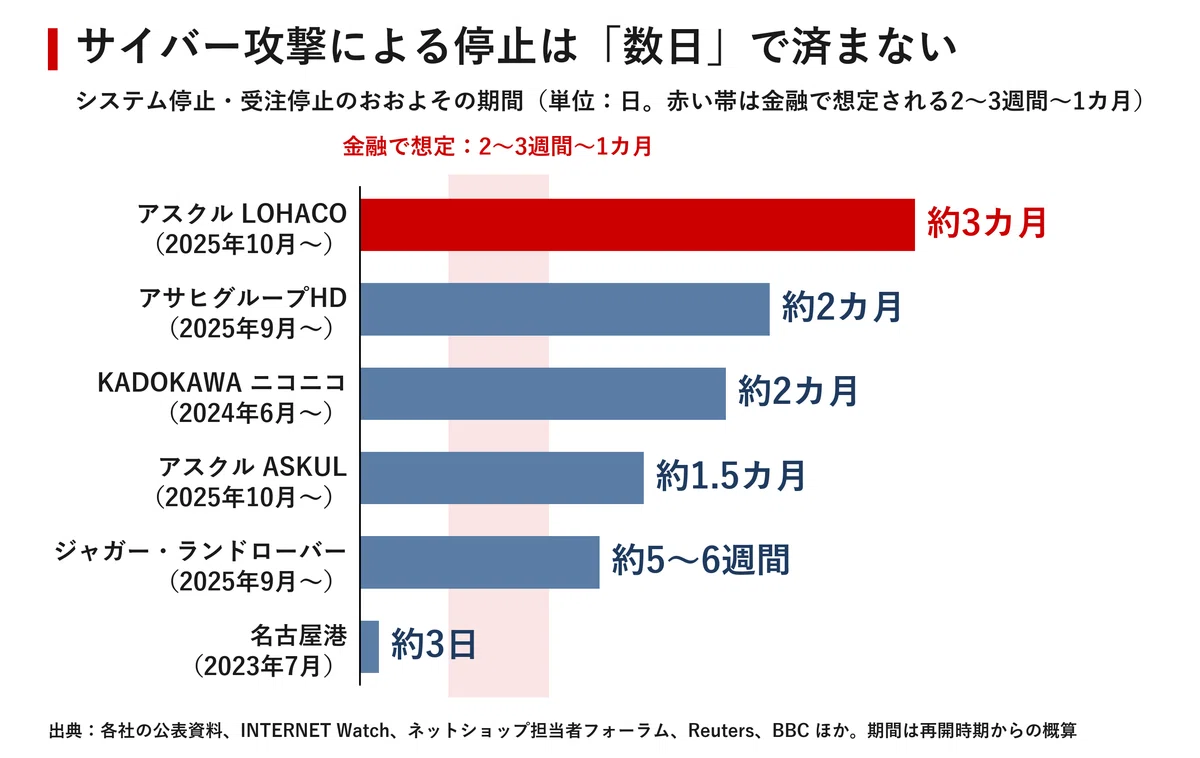
これらはいずれも「攻撃を受けてから止まった」事例です。被害を受けてからの復旧は、原因の特定、侵入範囲の調査、データの復元、安全確認と、どうしても長期化します。寺井氏が言う「2〜3週間や1カ月」という数字は、こうした現実を踏まえたものだと考えられます。逆に言えば、攻撃を受ける前に計画的に止めて修正できれば、ここまでの長期化や巨額の損失を避けられる可能性が高まるということでもあります。
4-5. 金融庁の「オペレーショナル・レジリエンス」との関係
この「止まることを前提に、被害を許容範囲に収める」という考え方は、実は金融庁がここ数年進めてきた政策とも一致しています。金融庁は2023年4月に「オペレーショナル・レジリエンス確保に向けた基本的な考え方」を公表しました。
オペレーショナル・レジリエンスとは、システム障害やサイバー攻撃、災害などが起きても、重要な業務を最低限の水準で続け、早期に回復する力のことです。この考え方では、金融機関はまず「重要な業務」を特定し、障害が起きることを前提に、その業務が止まってもよい限度、つまり「耐性度(許容範囲)」をあらかじめ決めておくことが求められます。
ここに寺井氏の発言を重ねると、構図がはっきりします。すべてのサービスを1秒も止めないことを目標にするのではなく、「何は絶対に止めないか」「何なら一時的に止めてよいか」「止めるとしたらどこまでが許容範囲か」を事前に決めておく。そのうえで、脆弱性が見つかれば、許容範囲のサービスはためらわずに止めて守る。これが、AI時代の金融機関に求められる新しい「止めない力」の姿だと言えます。
5. 経営者に求められること。「IT部門任せ」はもう通用しない
5-1. リスクを許容するかどうかは、経営者が決める
寺井氏は、金融機関の経営陣に求められることについて、興味深い指摘をしています。ひと昔前は、よく分からないからとIT部門に任せる経営者もいたが、今はほとんどいない、というのです。
そのうえで、脆弱性が見つかった際に、そのリスクを許容できるのかを経営者自身が理解する必要があると述べています。これは先ほどの「あえて止める」判断と直結します。サービスを止めれば、顧客に不便をかけ、苦情が来て、収益にも影響します。止めなければ、攻撃を受けて巨額の損失や信用失墜を招くかもしれません。この天秤をどちらに傾けるかは、技術の問題ではなく経営の問題です。
5-2. 現場は「経営者が判断できる言葉」に翻訳する
同時に寺井氏は、現場の側にも注文をつけています。技術用語や略語を並べて説明するのではなく、顧客や事業にどんな影響が出るのか、事業継続計画(BCP)は十分かなど、経営者が判断できる言葉に直す必要があるというのです。
これは金融機関に限らず、あらゆる企業に当てはまる指摘です。「CVSSスコア9.8の脆弱性が見つかりました」と報告されても、多くの経営者は判断できません。しかし「このまま放置すると、顧客のログイン情報が盗まれる恐れがあります。修正には3日間ネットサービスを止める必要があり、その間の問い合わせは1日あたり数百件増える見込みです」と言われれば、判断の材料になります。サイバー対策の成否は、技術力だけでなく、この「翻訳力」にもかかっています。
5-3. 中小企業・地域金融機関にとっての意味
寺井氏の「個人情報を持ちながら対策が手薄なところを探す」という指摘は、大手よりもむしろ、予算や人手の限られた地域金融機関や中小企業にとって重い意味を持ちます。前述のとおり、ランサムウェア被害の6割以上は中小企業です。AIによって攻撃のコストが下がった結果、これまで「狙われるほどの規模ではない」と考えていた組織も、攻撃者の大量スキャンの網に普通に引っかかるようになりました。
自社で高度な対策を一から整えるのが難しい組織ほど、まず「自分たちはどんな個人情報を持っているのか」「それはどこに置かれ、どこからアクセスできるのか」を棚卸しすることが出発点になります。日経の関連記事では、飲食チェーンのゆで太郎が会員制度を廃止し、個人情報を「持たない」選択をした例も紹介されています。守るべきものを減らすことも、立派なサイバー対策の1つです。
6. 私たち利用者はどう備えるべきか
6-1. チャネルは独立している。ただしネット銀行は代替手段が限られる
では、私たち利用者は何をすればよいのでしょうか。寺井氏はまず、通常、ATMやネットバンキングなどはチャネルごとに独立しており、1つが止まれば全部止まるという設計にはなっていないと説明しています。たとえばネットバンキングが予防的に止まっても、ATMや窓口は使えるというケースが多いということです。
ただし、寺井氏はネット銀行には注意が必要だと指摘します。ネット銀行は店舗がないため、ネットバンキングが止まった場合の代替手段は限られます。手数料の安さや金利の高さからネット銀行を「メイン口座」にしている人は多いと思いますが、そのネット銀行のサービスが2〜3週間止まった場合に何が困るのか、一度考えておく価値があります。
6-2. 実店舗を含む複数の口座で「分散」する
寺井氏が勧めるのは、一般論として、利用者自身が実店舗を含む複数の銀行口座を持ち、ある程度分散しておくことです。これは、投資で言う「卵を1つのカゴに盛るな」と同じ発想です。
具体的には、次のような備えが考えられます。
-
給与の受取口座とは別に、実店舗のある銀行の口座を1つ持ち、生活費の1〜2カ月分程度を置いておく
-
家賃、公共料金、クレジットカード、ローンなどの引き落とし口座を確認し、1つの口座が止まったときに何が引き落とせなくなるかを把握しておく
-
キャッシュカードと通帳(または通帳アプリ以外で残高を確認できる手段)を、それぞれの口座について手元に用意しておく
-
ある程度の現金を手元に置いておく。キャッシュレス決済も、裏側では銀行口座やシステムとつながっているため、停止の影響を受ける可能性がある
-
銀行からの「お知らせ」が届くよう、登録メールアドレスや公式アプリの通知設定を確認しておく
なお、口座を分けることには、預金保険制度の面での意味もあります。預金保険制度では、利息の付く普通預金や定期預金などの一般預金等は、預金者1人につき1金融機関ごとに合算して元本1,000万円までとその利息等が保護されます。利息の付かないなど一定の要件を満たす「決済用預金」は全額保護です。サイバー攻撃によるサービス停止は銀行の破綻とは別の問題ですが、資産を複数の金融機関に分けておくことは、さまざまなリスクへの備えとして理にかなっています。
6-3. 「止まった」ときに慌てない。偽のお知らせにも注意
もう1つ大切なのは、サービスが止まったときの行動です。寺井氏の発言どおり、予防的停止は事前の告知なしに始まる可能性があります。ある朝アプリが使えなくなったら、まず銀行の公式ウェブサイトや公式アプリのお知らせを確認しましょう。
このとき特に注意したいのが、混乱に便乗した詐欺です。「システム停止に伴い、口座の確認が必要です」「こちらのリンクから再登録してください」といったメールやSMSは、フィッシング詐欺の典型的な手口です。前述のとおり、2025年のネットバンキング不正送金の約9割はフィッシングによるものでした。メールやSMSのリンクから口座情報やパスワードを入力するのは避け、必ず自分でブックマークした公式サイトや公式アプリから確認する習慣をつけておきましょう。
7. 投資家・ビジネスパーソンにとっての示唆
7-1. 「止めた銀行」を責めるべきか
予防的停止が広がると、私たちの側にも価値観の転換が求められます。これまでは、銀行のシステムが止まれば「とんでもない失態だ」と批判されるのが普通でした。実際、大手銀行の大規模なシステム障害は、経営トップの辞任や金融庁の業務改善命令にまで発展したことがあります。
しかし、これからは「止まった理由」を見極める目が必要になります。管理が甘くて障害が起きたのか、それとも脆弱性を見つけて被害を防ぐために計画的に止めたのか。後者は、むしろリスク管理がきちんと機能している証拠とも言えます。台風の計画運休を「鉄道会社の失態」と責める人がいないのと同じように、予防的停止を適切に評価する文化が育つかどうかは、金融機関が「あえて止める」判断を下しやすくなるかどうかを左右します。
7-2. サイバー対応力は企業価値の一部になる
投資家の視点で見れば、サイバー攻撃はもはや「IT部門のトラブル」ではなく、業績と株価に直結する経営リスクです。アサヒグループの決算発表延期、アスクルの52億円の特別損失、ジャガー・ランドローバーの巨額費用は、その典型例です。
今後は、企業がどんなサービスを優先的に守ると決めているのか、脆弱性への対応をどれだけ速く行えるのか、停止時の顧客対応や情報開示がどれだけ的確か、といった「サイバー対応力」が、企業価値を測る物差しの1つになっていくでしょう。統合報告書や有価証券報告書のサイバーリスクに関する記述、インシデント発生時の開示の速さと誠実さは、投資判断の材料として注目に値します。
7-3. セキュリティー投資の拡大は続く
AIを使った攻撃に対抗するには、守る側もAIを使った監視や分析を取り入れる必要があります。金融庁が官民連携会議を立ち上げ、日本銀行やメガバンク、取引所のトップまで巻き込んで議論を始めたことは、この分野への投資が今後も拡大し続けることを示唆しています。セキュリティーサービス、ネットワーク分離の設計、脆弱性診断、インシデント対応の支援といった領域は、金融機関だけでなく、個人情報を扱うあらゆる企業から需要が高まる分野と言えるでしょう。
7-4. 「止まる前提」は銀行以外にも広がる
この発想の転換は、金融機関だけの話ではありません。アサヒグループやアスクルの例が示すように、受注、出荷、決済、会員管理といった業務システムが止まれば、どの業界でも事業そのものが止まります。自社のどの業務が何日止まると致命傷になるのか、その業務を止めずに済ませる代替手段はあるのか、脆弱性が見つかったときに誰が止める判断を下すのか。銀行が向き合い始めたこの問いは、取引先や顧客の情報を預かるすべての企業にとって、そのまま自社の宿題になると言えるでしょう。
8. まとめ。「止まらない」ではなく「致命傷を負わない」へ
最後に、この記事のポイントを整理します。
-
AIはサイバー攻撃の量を増やし、必要な技術水準を下げた。攻撃者は「対策が手薄なところ」を大量に探している
-
2026年秋には、AI侵入テストツールARTEXの痕跡を伴う攻撃で、韓国の金融機関16社、日本の約80社が標的となった
-
勘定系システムも外部とつながっており、リスクはゼロではない。ただし最初に狙われるのはネットに近い周辺システムで、ネットワーク分離と多層防御が鍵になる
-
金融機関は「止めない」から「あえて止める」へと発想を転換しつつある。鉄道の計画運休と同じく、パッチを当てるために止めることが、かえって大きな被害を防ぐ
-
停止は事前告知なしに始まる可能性があり、期間も2〜3週間から1カ月に及ぶ可能性がある
-
経営者はリスク許容を自ら判断し、現場はそれを経営の言葉に翻訳する必要がある
-
利用者は、実店舗を含む複数の口座で分散し、引き落とし口座の把握や手元資金の確保で備えるのが有効
銀行のシステムが「絶対に止まらない」時代は、静かに終わりつつあります。代わりに求められているのは、「止まっても致命傷を負わない」金融システムと、「止まっても困らない」私たちの備えです。台風の前日に計画運休のニュースを見て、「明日は早めに帰ろう」と予定を組み替えるように、銀行の予防的停止にも落ち着いて対応できる準備を、今のうちに整えておきたいところです。
参考文献・出典
-
日本経済新聞「金融サービスあえて止める選択も サイバー防御で1カ月停止『あり得る』 急増不正アクセス 識者に聞く(1) 官民連携会議の作業部会・寺井理座長」(2026年11月9日)
-
金融庁「AI脅威に対する金融分野のサイバーセキュリティ対策強化に関する官民連携会議」作業部会の開催について(2026年5月14日) https://www.fsa.go.jp/news/r7/sonota/20260514/20260514.html
-
金融庁 論点資料(2026年7月) https://www.fsa.go.jp/common/ronten/202607/05.pdf
-
金融庁 サイバーセキュリティ関連ページ https://www.fsa.go.jp/policy/cybersecurity/index.html
-
金融庁 公表資料(2026年7月30日) https://www.fsa.go.jp/news/r8/sonota/20260730/01.pdf
-
金融庁 オペレーショナル・レジリエンス関連資料 https://www.fsa.go.jp/news/r6/sonota/20250630-2/01.pdf
-
金融庁「預金保険制度」 https://www.fsa.go.jp/policy/payoff/
-
預金保険機構「預金保険制度の概要」 https://www.dic.go.jp/yokinsha/gaiyo.html
-
警察庁 令和8年版警察白書 https://www.npa.go.jp/hakusyo/r08/honbun/html/cc3314000.html
-
ITmedia NEWS(ARTEX関連報道、2026年10月20日) https://www.itmedia.co.jp/news/article/2610/20/2000002423/
-
Seoul Economic Daily “Chinese AI hacking tool used on Korean banks also hit…”(2026年10月20日) https://en.sedaily.com/international/2026/10/20/chinese-ai-hacking-tool-used-on-korean-banks-also-hit
-
SBS News(韓国、ARTEX関連報道) https://news.sbs.co.kr/amp/news.amp?news_id=N1008805813
-
朝鮮日報日本語版(2026年11月8日) https://www.chosun.com/jp/economy-jp/2026/11/08/F5GDJVBT2VDYVMUUKSP45LAU3M/
-
JBpress(ARTEX関連) https://jbpress.ismedia.jp/articles/-/97796
-
AFPBB News(ARTEX関連) https://www.afpbb.com/articles/-/3657112
-
Security Affairs “Inside ARTEX: AI hacking tools, exposed servers and South Korean bank breaches” https://securityaffairs.com/202607/ai/inside-artex-ai-hacking-tools-exposed-servers-and-south-korean-bank-breaches.html
-
時事通信(PHP脆弱性に伴う金融機関のサービス停止) https://sp.m.jiji.com/article/show/3894418
-
ビジネス+IT(静岡銀行のサービス停止と再開) https://www.sbbit.jp/article/fj/187855
-
ScanNetSecurity(2025年のネットバンキング不正送金) https://scan.netsecurity.ne.jp/article/2026/03/24/54888.html
-
aevus「金融機関のサイバー攻撃事例2026」 https://aevus.jp/blog/financial-cyber-attack-cases-2026.html
-
アサヒグループホールディングス ニュースリリース https://www.asahigroup-holdings.com/newsroom/detail/20251014-0101.html
-
INTERNET Watch(アサヒのシステム受注・出荷再開) https://internet.watch.impress.co.jp/docs/news/2087007.html
-
ネットショップ担当者フォーラム(アスクルの受注再開と特別損失) https://netshop.impress.co.jp/n/2026/01/30/15513
-
ASCII.jp(KADOKAWAの特別損失) https://ascii.jp/elem/000/004/365/4365778
-
Reuters “Jaguar Land Rover’s UK production returns to normal after weeks-long cyber shutdown”(2025年11月14日) https://www.reuters.com/business/retail-consumer/jaguar-land-rovers-uk-production-returns-normal-after-weeks-long-cyber-shutdown-2025-11-14/
-
BBC News(ジャガー・ランドローバーのサイバー攻撃の費用) https://www.bbc.com/news/articles/ckg1w255gy1o
-
BBC News(英国経済への影響推計) https://www.bbc.com/news/articles/cy9pdld4y81o
マイコメント
先日11月2日に防災庁が発足し細野大臣が国民に向けて「3日間から1週間の備蓄」要請を
行ったことは記憶に新しいことと思いますが、今回取り上げた記事を見るとこれがいちばん
可能性が高そうです。
備蓄の備えの理由として
1.巨大地震の発生
2.サイバー攻撃によるインフラ停止
3.核攻撃によるEMPパルス発生で全世界の電気機器が停止
を主に取り上げてきましたが、いずれも全世界的に発生する可能性が低そうな気がします。
今回のサイバー攻撃を理由として全銀行システムの停止を行うことは政府の方針としても
出ているようなので最も可能性が高いと思われます。
また、この停止期間の間に紙幣による通貨からデジタル通貨に置き変わる可能性も否定
出来ない(むしろ、こちらの方が本丸)と思われます。
また、世界的にデジタル通貨に変える動きが急速に進んでいて、それをいつどのような
形で行うかが課題にもなっています。
従って、今回のサイバー攻撃による個人情報漏洩もデジタル通貨システム起動のための
マッチポンプだろうと思われます。
また、確定した情報ではありませんが、備えだけは必要なようです。

コメント