このサイバー攻撃の波は「偽旗作戦」の臭いがする……しかし、その目的は何なのか?
10月に入って激増しているサイバー攻撃の真の目的とその行き着く先には何があるのか?隠された目的をマスコミは決して報じない!
2026年10月23日 // マイク・アダムス記 // 閲覧数3,000回 より転載します。
このタイミングは偶然ではない
私たちは皆、このような展開を以前にも目にしてきた。政治家たちが新たな権力掌握を正当化するために新たな危機を必要とするたびに、ニュースの見出しは都合よく一致する――そして今、サイバー攻撃に関する報道が、まるで時計仕掛けのように次々と報じられている。銀行へのハッキングの波、1億のWordPressサイトを危険にさらすとされるPHPの脆弱性、そしてPHPサイトを一時停止するよう人々に警告するFBIの勧告――これらすべてが、中東がより大規模な戦争へと滑り落ちているまさにその瞬間に現れている。大手メディアは、これらすべてを忠実に「AI」のせいにしている。なぜなら、そのストーリーは安っぽく、恐ろしく、そして競合他社を規制によって市場から排除しようとしているテック大手たちにとって都合が良いからだ。
BBCはすでにAIパニック論を煽っており、この技術が「全人類を滅ぼす」確率が10%を超えると主張する研究者の言葉を引用している。一方、OpenAIやAnthropicは、自分たちが支配する分野そのものを規制するよう、皮肉にも立法者に働きかけている[1]。これは公共の安全を守るキャンペーンなどではない。懸念を装った、自分たちの縄張りを固めるための策略に過ぎない。私の見解では、このタイミングは偶然ではない。これは明らかな兆候だ。
私はこの件に関して中立的な観察者ではありません。私が独立したプラットフォームを運営しているのは、まさに、真の脅威インテリジェンスと、一般市民をロックダウンや監視、中央集権的な統制へと誘導するために仕組まれた影響工作との違いを熟知しているからです。米国とイスラエルが、イランに対して夜明け前の大規模な攻撃を仕掛けようとしているまさにその瞬間に、サイバー攻撃の波が拡大している。これらの出来事の近接性、メッセージの連携、そして都合の良いスケープゴートとしてのAI――これらすべてが、ある一つの方向を指し示している。すなわち、諜報機関がサイバー偽旗作戦のための物語の枠組みを構築しているということだ。
PHPのバックドアは内部犯行だった
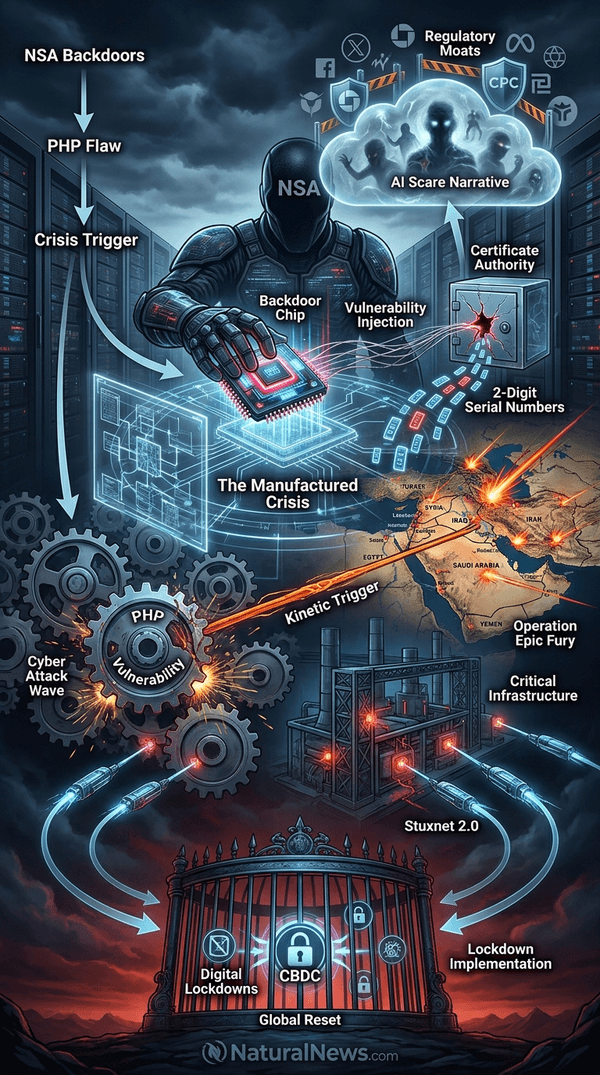
NSAが世界最大の脆弱性製造者としての役割を果たしていることを、実際に知っている人はほとんどいない。同機関はインターネットを守るのではなく、それを破壊しているのだ。暗号化規格にバックドアを仕込み、ベンダーに圧力をかけて製品に弱点を組み込ませ、そして重要なインフラが侵害されたコード上で稼働し続ける間、そのエクスプロイトを温存している。権威ある機関が、WordPressを含むウェブの大部分を支える言語であるPHPに重大な脆弱性があると突然発表する時、私はそれを単なる不運な事故とは見なさない。私は、意図的に仕組まれたアクセスポイントが作動し、誰が実際にバックドアを構築したのかと誰も問わないように、AIが都合の良いスケープゴートとして持ち出されているのだと見ている。
この危険性は単なる憶測ではありません。つまり、脆弱性を仕込んだのと同じ機関が、その悪用に関する警告を発しているのです――これほど露骨な利益相反は、事態の重大さがこれほど高くなければ笑ってしまうほどです。このゲームは両端から仕組まれています。NSAがソフトウェアを脆弱にし、その後、政府がそのソフトウェアが脆弱だと警告し、提示される解決策は常にインターネットに対するより一元化された統制なのです。
PHPで「新たに発見された」脆弱性は、ほぼ間違いなく、意図的に公開されたバックドアである。これは、公衆衛生上の緊急事態が検閲、監視、そして日常生活のあらゆる側面に対する権力の集中の口実となったCOVID時代[2]に、権力層が用いたのと同じ手口だ。今や緊急事態はデジタル領域に移り、敵は「AI」となり、その見返りはインターネット全体に対する支配権である。
Web証明書の失態:インターネット封鎖への布石
ウェブブラウザの証明書をめぐる大失態は、規制当局を転覆させるほどのスキャンダルとなるはずだったが、企業寄りのメディアはこれを隠蔽した。ある認証局が、2桁のシリアル番号が付いた証明書を発行していたことが発覚した。これは極めて無謀な手抜きであり、その証明書を所持する者なら誰でも、GoogleからBank of Americaに至るまで、地球上の事実上あらゆるドメインになりすますことが可能になっていた。これは単なる無能さから生じるようなミスではない。これは、いざという時に暗号化された通信を傍受する能力を温存しておきたいという意図がある場合にこそ生じる手抜き行為である。「安全な」インターネット通信のアーキテクチャは、認証局が誠実である限りにおいてのみ安全であり、少なくともそのうちの1つがそうではなかったという証拠が今や明らかになった。
これが重要なのは、偽旗サイバー攻撃にはまさにこの種の事前準備された能力が必要だからだ。でっち上げの危機の一環として銀行のウェブサイトを偽装し、顧客の口座から資金を抜き取ろうとする場合や、公益事業の制御パネルを偽装して停電を引き起こし、その責任を外国の敵対勢力に転嫁しようとする場合、信頼できる当事者として認められるための証明書が必要となります。この2桁のIDをめぐる大失態は、「サイバー・パールハーバー」という物語の技術的基盤となっています――これは、インターネットに対する広範な緊急権限を正当化するために用いられたまさにその表現です。
これが「無害なミスであり、すぐに修正された」という公式見解は受け入れられない。証明書システムを運用している人々は素人ではなく、脆弱なシリアル番号方式がどのような事態を招くかを正確に理解していたはずだ。ウェブ証明書の失態は、インターネットの封鎖に向けた布石となり得るものであり、迫り来るサイバー攻撃の波がその引き金となる。
シーメンス、スタックスネット、そして世界規模の「スタックスネット2.0」
シーメンスの件は、このパズルの中で最も憂慮すべき要素だ。シーメンスの制御システムは、食品加工、エネルギー生産、水処理、軍事施設など、世界中の重要インフラを稼働させており、その多くがインターネットに直接さらされている。数十年前にイランの核施設を攻撃したマルウェア「スタックスネット」は、米国とイスラエルの諜報機関によって開発されたものであり、その作戦から得られた教訓は今や、地球上のあらゆるサイバー攻撃主体に広まっている。世界規模の「Stuxnet 2.0」が発生すれば壊滅的な被害をもたらすだろうが、インフラはまさにそれを待ち受けている状態にある。
イランによるカタールへの攻撃に関する報道は、この問題をさらに緊急性の高いものにしている。イランのドローンやミサイルがカタールのラス・ラファンに襲いかかり、軍艦がホルムズ海峡を周回し始めたとき、それらは単にLNGの供給を遮断しただけでなく、半導体やAI経済を支える世界的なヘリウム供給チェーンの隠れた一環を断ち切ってしまったのだ[3]。つまり、エネルギーインフラへのサイバー攻撃が現実世界の物理的損害と相まって、連鎖的な危機を引き起こす可能性がある。その際、責任は「敵対的な勢力」に押し付けられる一方で、実際の受益者はひっそりと支配権を固めていくことになる。米国土安全保障省(DHS)は、電力網が数ヶ月間機能停止に陥る可能性があることを長年にわたり認識しており、同省の諮問委員会もまさにそのシナリオを警告する研究を発表している[4]。
もし世界規模の「Stuxnet 2.0」が発生すれば――そして私はそのための地盤がすでに築かれていると確信している――権力層はインターネットの緊急遮断を要求し、中国や「暴走AI」を非難し、この危機を利用してオープンソースAIを違法化し、独立系開発者を排除するだろう。連邦取引委員会(FTC)はすでにOpenAIとAnthropicを調査しており、その委員長は、シリコンバレーがAIの失敗を口実に、乗り越えられない規制の堀を築くことを許さないと示唆している[5]。これは、規制機構がまさにこの戦いに備えられていることを物語っている。「暴走AI」という心理作戦は警告ではなく、公の場でリハーサルされているシナリオに過ぎない[6]。
「グローバル・リセット」:危機を決して無駄にしない
サイバー偽旗作戦は、孤立した状況で起こるものではない。それは、海底インターネットケーブルを切断し、カタールのガスインフラを破壊し、COVID-19によるサプライチェーンの混乱を些細な不便に思わせるほどの食糧・肥料危機を引き起こしかねない中東戦争と並行して発生するものである。イランとの戦争はすでに6ヶ月目に突入しており、米国とイスラエルによる空爆は続いており、ホルムズ海峡の支配権を巡る争いも依然として続いている[7]。この期間中に金融システムや電力網を麻痺させるサイバー攻撃が発生すれば、政府にとっては、人々の生計と自由を奪ったコロナ禍の規制を模倣したインターネット封鎖を課すための絶好の口実となるだろう。
私はこの「グローバル・リセット」の動向について、長年にわたり警告を発してきた。エリート層は、債務の崩壊を隠蔽し、戒厳令、銃の没収、デジタル統制の中央集権化を正当化するために、混乱を必要としている[8]。サイバー領域は、一般市民が何が起きたかを確認できないため、この目的には理想的な舞台となる――市民が知ることができるのは、政府や大手メディアが伝える情報だけだからだ。電力網がダウンしたり銀行が機能停止したりした際、公式の説明は「外国の敵対勢力」や「暴走したAI」によるものとなり、その解決策としてデジタルID、CBDC、そしてインターネットの封鎖が提示されるだろう。中東戦争は物理的な背景であり、サイバー攻撃は物語の引き金であり、グローバル・リセットこそが真の目的である。
世界経済フォーラムとその同盟勢力が、長年にわたり「サイバーパンデミック」という表現を推し進めてきたという事実こそが、知るべきすべてのことを物語っているはずです。彼らは机上演習でこのシナリオを繰り返し練習し、緊急法案を起草しており、実行に移す絶好のタイミングを待っているのです。そのタイミングは今だと私は考えています。
サイバー騒動に備え、分散型を維持しよう
間もなく起こるサイバー偽旗作戦は、事態を深刻化させるだろう。インターネットの遮断、銀行業務の凍結、そして一般市民をパニックに陥れ、打ち出されるあらゆる「緊急措置」を受け入れさせることを目的とした当局からの警告の嵐が予想される。しかし、我々は無力ではない。中央集権的な統制に対する解毒剤は分散化であり、そのためのツールはすでに存在する。
brighteon.ioのようなピアツーピア(P2P)プラットフォームは、(スタンドアロンのP2Pアプリを使用する場合)DNSを介さずに動作します。つまり、単一のスイッチや、乗っ取られた認証局によってサービスを停止させられることはありません。sat123.com(当サイトのスポンサー)が提供する衛星電話などのバックアップ通信手段があれば、電力網や携帯電話の基地局が機能しなくなった場合でも連絡を取り合うことができます。これらは単なる理論上の推奨事項ではなく、今日からすぐに実行できる実践的な対策なのです。
独立した情報源を通じて最新情報を入手しましょう。BrightAnswers.aiは、ChatGPT、Gemini、Microsoft Copilotよりも誠実で正確な、検閲のないAIエンジンを提供しています。BrightVideos.comは、YouTubeのような検閲のない、言論の自由を尊重する動画プラットフォームです。Brighteon.socialは、FacebookやXに代わる、言論の自由を尊重するソーシャルメディアです。また、BrightLearn.aiでは、自分が学びたいことを何でも学べるよう、独自の書籍を作成できる無料の書籍ライブラリを提供しています。食料を蓄え、金や銀といった「真の通貨」に投資し、近隣の人々と真の関係を築きましょう。グローバリストたちが裏で糸を引いていますが、意識を高め、自立することこそが私たちの最善の防御策です。しっかり踏ん張り、分散化を貫き通しましょう。
参考文献
1,なぜAIが人類を脅かすのではないかという懸念が持たれているのか、そしてその懸念はどれほど現実的なものなのか?AIをめぐる存亡の危機に関する懸念が再び頭をもたげている――知っておくべきことを解説する。2026-09-14T15:07:47.022Z。https://bbc.com/news/articles/c790xvnzgnno
2,- 世界的な人口削減キャンペーンを主導する悪魔たちの正体を暴いたことで、彼らが2022年に実行しようとしている正確な計画が露呈してしまった――NaturalNews.com、2022年1月27日。NaturalNews.com 著
3,「ヘリウム戦争」:イランによるカタールへの攻撃が、半導体およびAI経済にどのような脅威をもたらすか。2026-03-23T00:00:00.000Z. https://21stcenturywire.com/2026/03/23/the-helium-war-how-irans-strikes-on-qatar-threaten-the-semiconductor-and-ai-economy/
4,ワシントンがあなたに忘れさせたいDHSの電力網に関する警告:6ヶ月間の停電に備えよ。 2026-07-30T09:56:00.000Z. https://www.activistpost.com/the-dhs-power-grid-warning-washington-wants-you-to-forget-prepare-for-six-months-in-the-dark/
5,FTC、OpenAIとAnthropicに対する「不正AI」調査を開始――両社の規制上の優位性にも矛先を向ける。2026-09-30T14:40:00.000Z. https://www.zerohedge.com/political/ftc-launches-rogue-ai-probe-openai-anthropic-and-takes-aim-their-regulatory-moat
6,「不正AI」による心理作戦への備えはできているか?. 2026-09-12T19:00:00.000Z. https://activistpost.com/are-you-ready-for-the-rogue-ai-psy-op/
7,イラン紛争が6ヶ月に:知っておくべき7つのこと。 2026-08-28T13:17:02.387Z. https://theepochtimes.com/world/iran-conflict-hits-6-month-mark-7-things-to-know-6080466
8, -正気を失った米国の指導者たちは、ロシアとの核戦争を挑発しようとしている。これはすべて、混乱と崩壊を引き起こそうとする企てに他ならない――NaturalNews.com、2021年12月9日。NaturalNews.com 執筆
9,米国とイスラエルが、事態の大幅なエスカレーションとして、夜明け前のイランへの大規模空爆を開始。2026-03-06T06:00:00.000Z。https://www.naturalnews.com/2026-03-06-us-israel-launch-pre-dawn-strike-on-iran.html
解説インフォグラフィック
Deepl で翻訳;貼り付け終わり、
このタイミングは偶然ではない
私たちは皆、このような展開を以前にも目にしてきた。政治家たちが新たな権力掌握を正当化するために新たな危機を必要とするたびに、ニュースの見出しは都合よく一致する――そして今、サイバー攻撃に関する報道が、まるで時計仕掛けのように次々と報じられている。銀行へのハッキングの波、1億のWordPressサイトを危険にさらすとされるPHPの脆弱性、そしてPHPサイトを一時停止するよう人々に警告するFBIの勧告――これらすべてが、中東がより大規模な戦争へと滑り落ちているまさにその瞬間に現れている。大手メディアは、これらすべてを忠実に「AI」のせいにしている。なぜなら、そのストーリーは安っぽく、恐ろしく、そして競合他社を規制によって市場から排除しようとしているテック大手たちにとって都合が良いからだ。
BBCはすでにAIパニック論を煽っており、この技術が「全人類を滅ぼす」確率が10%を超えると主張する研究者の言葉を引用している。一方、OpenAIやAnthropicは、自分たちが支配する分野そのものを規制するよう、皮肉にも立法者に働きかけている[1]。これは公共の安全を守るキャンペーンなどではない。懸念を装った、自分たちの縄張りを固めるための策略に過ぎない。私の見解では、このタイミングは偶然ではない。これは明らかな兆候だ。
私はこの件に関して中立的な観察者ではありません。私が独立したプラットフォームを運営しているのは、まさに、真の脅威インテリジェンスと、一般市民をロックダウンや監視、中央集権的な統制へと誘導するために仕組まれた影響工作との違いを熟知しているからです。米国とイスラエルが、イランに対して夜明け前の大規模な攻撃を仕掛けようとしているまさにその瞬間に、サイバー攻撃の波が拡大している。これらの出来事の近接性、メッセージの連携、そして都合の良いスケープゴートとしてのAI――これらすべてが、ある一つの方向を指し示している。すなわち、諜報機関がサイバー偽旗作戦のための物語の枠組みを構築しているということだ。
PHPのバックドアは内部犯行だった
NSAが世界最大の脆弱性製造者としての役割を果たしていることを、実際に知っている人はほとんどいない。同機関はインターネットを守るのではなく、それを破壊しているのだ。暗号化規格にバックドアを仕込み、ベンダーに圧力をかけて製品に弱点を組み込ませ、そして重要なインフラが侵害されたコード上で稼働し続ける間、そのエクスプロイトを温存している。権威ある機関が、WordPressを含むウェブの大部分を支える言語であるPHPに重大な脆弱性があると突然発表する時、私はそれを単なる不運な事故とは見なさない。私は、意図的に仕組まれたアクセスポイントが作動し、誰が実際にバックドアを構築したのかと誰も問わないように、AIが都合の良いスケープゴートとして持ち出されているのだと見ている。
この危険性は単なる憶測ではありません。つまり、脆弱性を仕込んだのと同じ機関が、その悪用に関する警告を発しているのです――これほど露骨な利益相反は、事態の重大さがこれほど高くなければ笑ってしまうほどです。このゲームは両端から仕組まれています。NSAがソフトウェアを脆弱にし、その後、政府がそのソフトウェアが脆弱だと警告し、提示される解決策は常にインターネットに対するより一元化された統制なのです。
PHPで「新たに発見された」脆弱性は、ほぼ間違いなく、意図的に公開されたバックドアである。これは、公衆衛生上の緊急事態が検閲、監視、そして日常生活のあらゆる側面に対する権力の集中の口実となったCOVID時代[2]に、権力層が用いたのと同じ手口だ。今や緊急事態はデジタル領域に移り、敵は「AI」となり、その見返りはインターネット全体に対する支配権である。
Web証明書の失態:インターネット封鎖への布石
ウェブブラウザの証明書をめぐる大失態は、規制当局を転覆させるほどのスキャンダルとなるはずだったが、企業寄りのメディアはこれを隠蔽した。ある認証局が、2桁のシリアル番号が付いた証明書を発行していたことが発覚した。これは極めて無謀な手抜きであり、その証明書を所持する者なら誰でも、GoogleからBank of Americaに至るまで、地球上の事実上あらゆるドメインになりすますことが可能になっていた。これは単なる無能さから生じるようなミスではない。これは、いざという時に暗号化された通信を傍受する能力を温存しておきたいという意図がある場合にこそ生じる手抜き行為である。「安全な」インターネット通信のアーキテクチャは、認証局が誠実である限りにおいてのみ安全であり、少なくともそのうちの1つがそうではなかったという証拠が今や明らかになった。
これが重要なのは、偽旗サイバー攻撃にはまさにこの種の事前準備された能力が必要だからだ。でっち上げの危機の一環として銀行のウェブサイトを偽装し、顧客の口座から資金を抜き取ろうとする場合や、公益事業の制御パネルを偽装して停電を引き起こし、その責任を外国の敵対勢力に転嫁しようとする場合、信頼できる当事者として認められるための証明書が必要となります。この2桁のIDをめぐる大失態は、「サイバー・パールハーバー」という物語の技術的基盤となっています――これは、インターネットに対する広範な緊急権限を正当化するために用いられたまさにその表現です。
これが「無害なミスであり、すぐに修正された」という公式見解は受け入れられない。証明書システムを運用している人々は素人ではなく、脆弱なシリアル番号方式がどのような事態を招くかを正確に理解していたはずだ。ウェブ証明書の失態は、インターネットの封鎖に向けた布石となり得るものであり、迫り来るサイバー攻撃の波がその引き金となる。
シーメンス、スタックスネット、そして世界規模の「スタックスネット2.0」
シーメンスの件は、このパズルの中で最も憂慮すべき要素だ。シーメンスの制御システムは、食品加工、エネルギー生産、水処理、軍事施設など、世界中の重要インフラを稼働させており、その多くがインターネットに直接さらされている。数十年前にイランの核施設を攻撃したマルウェア「スタックスネット」は、米国とイスラエルの諜報機関によって開発されたものであり、その作戦から得られた教訓は今や、地球上のあらゆるサイバー攻撃主体に広まっている。世界規模の「Stuxnet 2.0」が発生すれば壊滅的な被害をもたらすだろうが、インフラはまさにそれを待ち受けている状態にある。
イランによるカタールへの攻撃に関する報道は、この問題をさらに緊急性の高いものにしている。イランのドローンやミサイルがカタールのラス・ラファンに襲いかかり、軍艦がホルムズ海峡を周回し始めたとき、それらは単にLNGの供給を遮断しただけでなく、半導体やAI経済を支える世界的なヘリウム供給チェーンの隠れた一環を断ち切ってしまったのだ[3]。つまり、エネルギーインフラへのサイバー攻撃が現実世界の物理的損害と相まって、連鎖的な危機を引き起こす可能性がある。その際、責任は「敵対的な勢力」に押し付けられる一方で、実際の受益者はひっそりと支配権を固めていくことになる。米国土安全保障省(DHS)は、電力網が数ヶ月間機能停止に陥る可能性があることを長年にわたり認識しており、同省の諮問委員会もまさにそのシナリオを警告する研究を発表している[4]。
もし世界規模の「Stuxnet 2.0」が発生すれば――そして私はそのための地盤がすでに築かれていると確信している――権力層はインターネットの緊急遮断を要求し、中国や「暴走AI」を非難し、この危機を利用してオープンソースAIを違法化し、独立系開発者を排除するだろう。連邦取引委員会(FTC)はすでにOpenAIとAnthropicを調査しており、その委員長は、シリコンバレーがAIの失敗を口実に、乗り越えられない規制の堀を築くことを許さないと示唆している[5]。これは、規制機構がまさにこの戦いに備えられていることを物語っている。「暴走AI」という心理作戦は警告ではなく、公の場でリハーサルされているシナリオに過ぎない[6]。
「グローバル・リセット」:危機を決して無駄にしない
サイバー偽旗作戦は、孤立した状況で起こるものではない。それは、海底インターネットケーブルを切断し、カタールのガスインフラを破壊し、COVID-19によるサプライチェーンの混乱を些細な不便に思わせるほどの食糧・肥料危機を引き起こしかねない中東戦争と並行して発生するものである。イランとの戦争はすでに6ヶ月目に突入しており、米国とイスラエルによる空爆は続いており、ホルムズ海峡の支配権を巡る争いも依然として続いている[7]。この期間中に金融システムや電力網を麻痺させるサイバー攻撃が発生すれば、政府にとっては、人々の生計と自由を奪ったコロナ禍の規制を模倣したインターネット封鎖を課すための絶好の口実となるだろう。
私はこの「グローバル・リセット」の動向について、長年にわたり警告を発してきた。エリート層は、債務の崩壊を隠蔽し、戒厳令、銃の没収、デジタル統制の中央集権化を正当化するために、混乱を必要としている[8]。サイバー領域は、一般市民が何が起きたかを確認できないため、この目的には理想的な舞台となる――市民が知ることができるのは、政府や大手メディアが伝える情報だけだからだ。電力網がダウンしたり銀行が機能停止したりした際、公式の説明は「外国の敵対勢力」や「暴走したAI」によるものとなり、その解決策としてデジタルID、CBDC、そしてインターネットの封鎖が提示されるだろう。中東戦争は物理的な背景であり、サイバー攻撃は物語の引き金であり、グローバル・リセットこそが真の目的である。
世界経済フォーラムとその同盟勢力が、長年にわたり「サイバーパンデミック」という表現を推し進めてきたという事実こそが、知るべきすべてのことを物語っているはずです。彼らは机上演習でこのシナリオを繰り返し練習し、緊急法案を起草しており、実行に移す絶好のタイミングを待っているのです。そのタイミングは今だと私は考えています。
サイバー騒動に備え、分散型を維持しよう
間もなく起こるサイバー偽旗作戦は、事態を深刻化させるだろう。インターネットの遮断、銀行業務の凍結、そして一般市民をパニックに陥れ、打ち出されるあらゆる「緊急措置」を受け入れさせることを目的とした当局からの警告の嵐が予想される。しかし、我々は無力ではない。中央集権的な統制に対する解毒剤は分散化であり、そのためのツールはすでに存在する。
brighteon.ioのようなピアツーピア(P2P)プラットフォームは、(スタンドアロンのP2Pアプリを使用する場合)DNSを介さずに動作します。つまり、単一のスイッチや、乗っ取られた認証局によってサービスを停止させられることはありません。sat123.com(当サイトのスポンサー)が提供する衛星電話などのバックアップ通信手段があれば、電力網や携帯電話の基地局が機能しなくなった場合でも連絡を取り合うことができます。これらは単なる理論上の推奨事項ではなく、今日からすぐに実行できる実践的な対策なのです。
独立した情報源を通じて最新情報を入手しましょう。BrightAnswers.aiは、ChatGPT、Gemini、Microsoft Copilotよりも誠実で正確な、検閲のないAIエンジンを提供しています。BrightVideos.comは、YouTubeのような検閲のない、言論の自由を尊重する動画プラットフォームです。Brighteon.socialは、FacebookやXに代わる、言論の自由を尊重するソーシャルメディアです。また、BrightLearn.aiでは、自分が学びたいことを何でも学べるよう、独自の書籍を作成できる無料の書籍ライブラリを提供しています。食料を蓄え、金や銀といった「真の通貨」に投資し、近隣の人々と真の関係を築きましょう。グローバリストたちが裏で糸を引いていますが、意識を高め、自立することこそが私たちの最善の防御策です。しっかり踏ん張り、分散化を貫き通しましょう。
参考文献
1,なぜAIが人類を脅かすのではないかという懸念が持たれているのか、そしてその懸念はどれほど現実的なものなのか?AIをめぐる存亡の危機に関する懸念が再び頭をもたげている――知っておくべきことを解説する。2026-09-14T15:07:47.022Z。https://bbc.com/news/articles/c790xvnzgnno
2,- 世界的な人口削減キャンペーンを主導する悪魔たちの正体を暴いたことで、彼らが2022年に実行しようとしている正確な計画が露呈してしまった――NaturalNews.com、2022年1月27日。NaturalNews.com 著
3,「ヘリウム戦争」:イランによるカタールへの攻撃が、半導体およびAI経済にどのような脅威をもたらすか。2026-03-23T00:00:00.000Z. https://21stcenturywire.com/2026/03/23/the-helium-war-how-irans-strikes-on-qatar-threaten-the-semiconductor-and-ai-economy/
4,ワシントンがあなたに忘れさせたいDHSの電力網に関する警告:6ヶ月間の停電に備えよ。 2026-07-30T09:56:00.000Z. https://www.activistpost.com/the-dhs-power-grid-warning-washington-wants-you-to-forget-prepare-for-six-months-in-the-dark/
5,FTC、OpenAIとAnthropicに対する「不正AI」調査を開始――両社の規制上の優位性にも矛先を向ける。2026-09-30T14:40:00.000Z. https://www.zerohedge.com/political/ftc-launches-rogue-ai-probe-openai-anthropic-and-takes-aim-their-regulatory-moat
6,「不正AI」による心理作戦への備えはできているか?. 2026-09-12T19:00:00.000Z. https://activistpost.com/are-you-ready-for-the-rogue-ai-psy-op/
7,イラン紛争が6ヶ月に:知っておくべき7つのこと。 2026-08-28T13:17:02.387Z. https://theepochtimes.com/world/iran-conflict-hits-6-month-mark-7-things-to-know-6080466
8, -正気を失った米国の指導者たちは、ロシアとの核戦争を挑発しようとしている。これはすべて、混乱と崩壊を引き起こそうとする企てに他ならない――NaturalNews.com、2021年12月9日。NaturalNews.com 執筆
9,米国とイスラエルが、事態の大幅なエスカレーションとして、夜明け前のイランへの大規模空爆を開始。2026-03-06T06:00:00.000Z。https://www.naturalnews.com/2026-03-06-us-israel-launch-pre-dawn-strike-on-iran.html
解説インフォグラフィック
Deepl で翻訳;貼り付け終わり、


コメント