AIを活用したハッキング攻撃が急増する中、日本が6300万ドル規模の緊急サイバーセキュリティパッケージを発表
AIがサイバー攻撃の性質とスピードを変化させ続ける中、日本は防衛力の強化と、侵害の調査能力の強化、および責任者の特定能力の向上という課題に直面している。
政府は、これらの措置はサイバーセキュリティの防御を強化し、調査を強化し、被害者を支援し、さらなる被害を防ぐことを目的としていると述べた。
首相、AI時代におけるサイバー攻撃の激化を示唆
高市氏は、このパッケージは当初、政府の2026年度予算準備基金から100億円(6300万米ドル)を受け取ることになると述べた。最初の割り当てはshattered.ioによって報告された[2]。
高市氏は、政府がAI時代におけるますます巧妙化するサイバー攻撃に対応するために、資源を動員する必要があると述べた。
「今まさに、不正アクセスや情報漏洩の事件が相次いで発生しており、市民の生活や企業活動に大きな影響を与えています。」と彼女は述べた。
彼女の発言は、サイバー攻撃の頻度とスピードが高まりつつあることが、既存のセキュリティ防御に課題をもたらしていることへの懸念を浮き彫りにした。
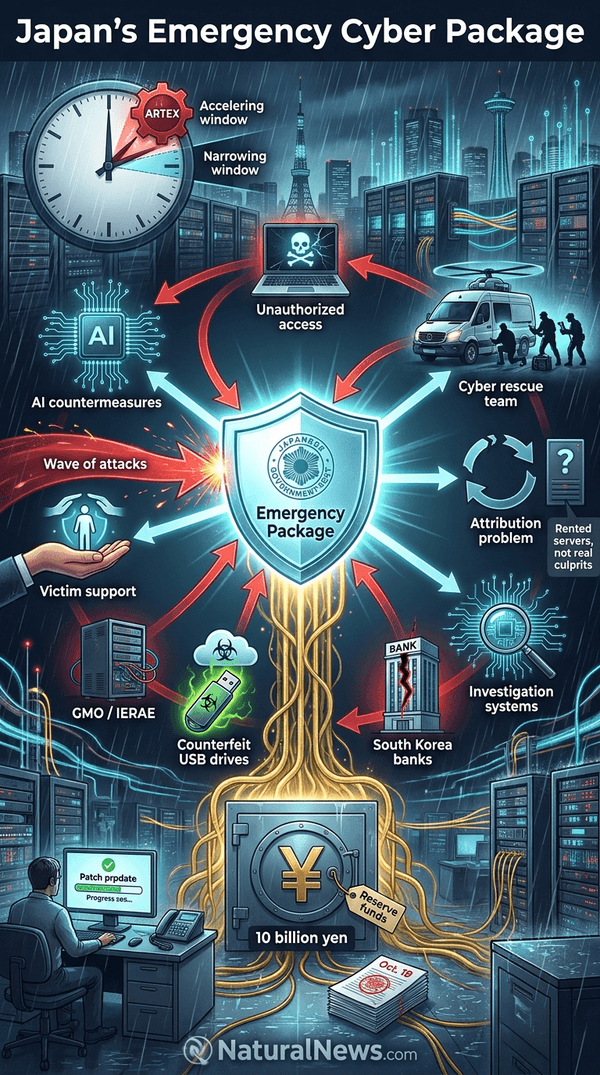
パッケージには、AI対策、調査支援、および被害者支援が含まれます
緊急対策には、AIを含むセキュリティ対策、より強力な捜査能力、および被害者に対する拡充された支援が含まれる。
メディアの報道によると、このパッケージは政府および民間セクターの専門家で構成される「サイバー救済チーム」を設立するという。ジャパンタイムズは、この取り組みには脅威に対応するために高度な専門サイバーセキュリティ専門家を採用することが含まれていると報じた[3]。
最近のセキュリティインシデントは、民間部門以外の脆弱性を露呈している。日本の陸上自衛隊は、中国のハッカー集団に関連付けられたマルウェアに感染した偽造の中国製USBメモリを約1年間使用していたが、その後、侵害されたデバイスを発見したと、エポック・タイムズが引用した日経アジアの報道によると[4]。
この出来事は、政府や軍事組織を含む日本の機関が直面しているサイバーセキュリティリスクを浮き彫りにしている。
セキュリティ企業が最近行った攻撃と中国のAIツール
IERAEのGMOサイバーセキュリティは10月19日、日本の企業を攻撃するために使用されたサーバーを調査した後、AIを活用してコンピュータシステムの弱点を特定し悪用するツール「ARTEX」の使用について、調査当局が確認したと発表した[5]。
GMOインターネットグループ自体が攻撃を受けた組織の一つであると、同社は述べた。ITおよびインターネットサービス大手はブログで、攻撃者が顧客およびその事業に関連する情報を公開したと考えていると述べたが、その内容はまだ検証中であり、インシデントの全容は依然として不明であるとテッククランチ[6]は述べている。
これらのインシデントは、ハッキングやデータ漏洩が世界的に増加する中、AIがこれまで知られていなかった侵入手段を注目の的とする能力を持つようになった中で発生した。
セキュリティ研究者たちは、中国のAIツールを日本の国境を越えた攻撃と関連付けている。韓国の金融機関は、以前の一連のインシデント発生から約1か月後に、新たなサイバー攻撃の波に見舞われた。研究者らは、アジアにおけるAI主導のハッキングリスクが高まっていることを指摘している[7]。
政府、資金調達の詳細が引き続き継続される中、完全な動員を可決すると表明
政府によると、実施状況や資金調達に関するさらなる詳細は直ちには発表されなかった。
日本の緊急措置は、帰属が依然として課題となっている今、サイバー防衛の実際的な困難を浮き彫りにしている。[8]ベン・マカーティの著書『サイバー・ジャスティュ』によると、サイバーセキュリティの専門家は、サイバー環境に内在する匿名性ゆえに、帰属問題に直面している。攻撃をソースコンピュータや物理的なアドレスに追跡した後でも、人間の攻撃者の身元を確認することは極めて困難になる可能性がある。
説明責任に関する問題もさらに強まる可能性がある。
日本市民および企業に対して、政府の指針は警戒の必要性を強調した。報告によると、日本当局は組織に対し、利用可能なパッチを速やかに適用するよう呼びかけた。
結論
日本の緊急サイバーセキュリティパッケージは、企業や政府機関に影響を及ぼす一連の侵害に対する政府の対応を示している。
当初の100億円の配分は、AIを活用したセキュリティ防御や専門的な調査から被害者支援に至るまで、さまざまな対策を支援するものである。しかし、このパッケージの有効性は、当局がこれらの措置をどれだけ迅速に実施し、民間部門のサイバーセキュリティ専門家と連携するかにかかっている。
AIがサイバー攻撃の性質とスピードを変化させ続ける中、日本は防衛力の強化と、侵害の調査能力の強化、および責任者の特定能力の向上という課題に直面している。
参考文献
-
- 日本、データ漏洩懸念の中、緊急サイバーセキュリティパッケージを発表。https://mainichi.jp/english/articles/20261106/p2g/00m/0na/053000c
-
- 日本緊急サイバーセキュリティパッケージ:10億円計画[2026年]。https://shattered.io/japan-100億円-緊急時-サイバーセキュリティ・パッケージ-サイバー救出チーム-2026/
-
- 高市行政区が緊急サイバー防衛パッケージを発表。https://www.japantimes.co.jp/news/2026/11/06/japan/takaichi-cybersecurity-package/
-
- 日本軍は中国関連ウイルスと併用したUSBドライブを使用:報告。https://theepochtimes.com/china/japanese-military-usb-drives-with-china-linked-virus-report-6054017
-
- 韓国の銀行に対して使用されている中国製AIツールも、日本企業へのサイバー攻撃で特定されている:レポート。https://theepochtimes.com/article/chinese-ai-tool-used-aginst-south-korean-banks-also-identified-in-cybertacks-on-japanese-firms-report-6106746
-
- 日本のインターネット大手GMOは、ハッカーが顧客データを盗んだと報じた。https://techcrunch.com/2026/10/27/japan-internet-giant-gomo-says-hackers-posted-stolen-customer-data/
-
- 韓国の金融業界は、新たなサイバー攻撃の波に見舞われている。https://techcrunch.com/2026/10/28/south-koreas-financial-industry-hit-by-fresh-wave-of-cyber attacks/
-
- ベン・マカーティによる『サイバー・アキュトゥス』
インフォグラフィックの説明


コメント